
Claude 专用环境怎么配:固定出口+域名钉死,3 步让 IP 不再乱跳
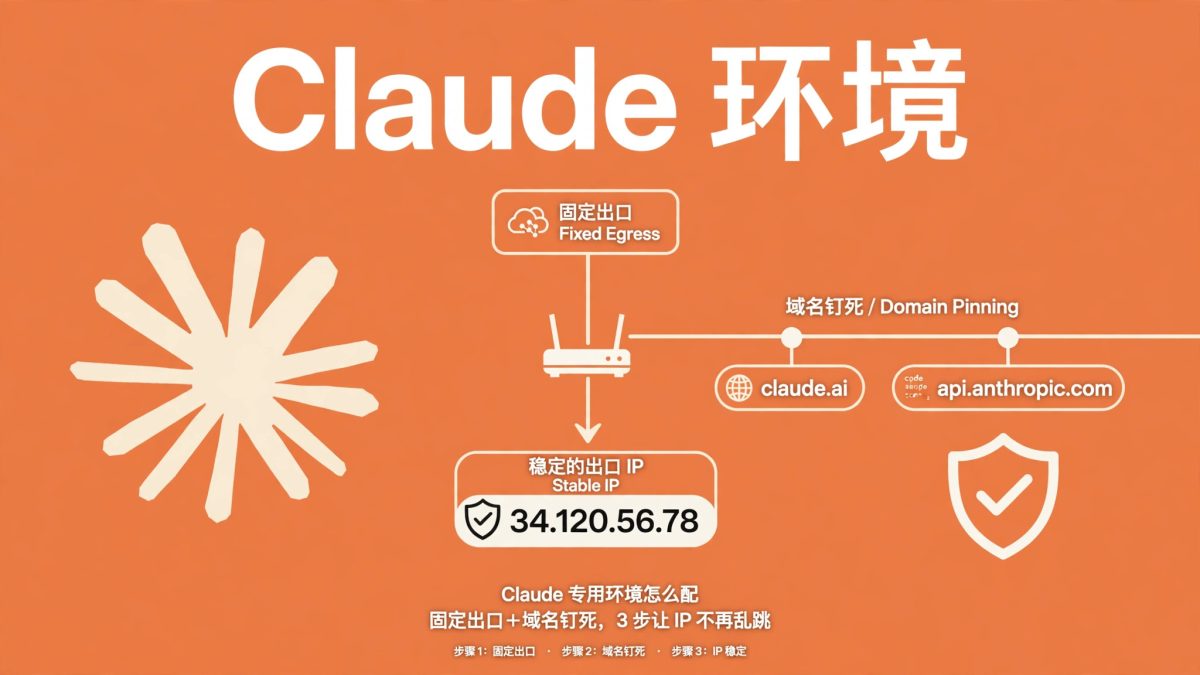
Claude 账号用着用着就被封,很多人第一反应是去申诉,其实更该先查自己的网络环境。2026 年 10 月新一轮封号潮里,大批账号被停用,集中在两类人身上:一是 IP 一天换好几个国家,二是一直挂着共享机房出口。Anthropic 官方公布的封号原因只有三条:反复违反使用政策、从不支持的地区创建账号、违反服务条款,VPN 和 IP 本身并不在官方列出的封号原因里。但实际风控看的是行为模式,IP 频繁跳变、出口是数据中心共享池、DNS 和 WebRTC 泄露,都是系统眼里的异常信号。这篇就把 Claude 专用环境一次配到位:一条固定出口、一套域名钉死规则、三处泄露堵死。
专用环境的 3 条标准
配之前先记住结论,配完逐条对照:
- 一个固定出口:注册、登录、订阅、日常使用,全部走同一个出口 IP,属地不变。
- 一个国家:出口 IP 的国家从头到尾不变,支付用的卡与 IP 属地保持一致。
- 全部域名走同一条线:Claude 访问的不只是一个 claude.ai,CDN、登录认证、监控上报十几个域名,全部钉死在同一条固定出口上,一个都不能漏。
⚠️ 大陆用户切勿使用,请遵守当地法律法规,限海外用户使用。 以下涉及自建节点与代理配置的操作步骤,仅面向身处 Claude 支持地区的海外用户。
第一步:选一条固定出口
固定出口就两条路线,选一条长期用,不要来回换。
路线 A:静态住宅 / ISP IP(最省事)
买一条独享的静态住宅 IP 或静态 ISP IP,一个账号固定用这一条。挑的时候看三点:
- 独享:一条出口只给你一个人用。共享出口上几十上百个账号共用一个 IP,其中有人触发风控,整条 IP 都会被连带。
- 类型是住宅或 ISP:不要用数据中心 ASN 的出口。Anthropic 后端会拿请求 IP 做 ASN 归属检查,数据中心 ASN、TOR 出口节点、常被滥用的 VPN 共享 IP 池,都被标记为高风险。Surfshark、NordVPN 这类共享 IP 池的出口,就属于这一类。
- 欺诈分低于 40:买之前先查 IP 的 fraud score,低于 40 再用。
价格参考:以 Proxy302 的静态 ISP IP 为例,$7.99/30 天,按 IP 与租期计费,租期内地址不变,各个国家同价。
路线 B:自有海外 VPS 固定 IP(自己搭)
手里有海外 VPS 的,用它做固定出口,链路是:设备 → 中转节点 → 固定出口 → 网站。
在 Mihomo / Clash 的配置里,给固定出口节点加一行 dialer-proxy,指向中转节点的名字:
proxies:
  - name: "固定出口"
    type: socks5
    server: 你的 VPS 固定 IP
    port: 1080
    dialer-proxy: 中转节点名
关键点:只加 dialer-proxy 这一行,不要把中转节点和固定出口写成两个独立节点,否则流量不会按「设备 → 中转 → 固定出口」的顺序走。配好之后先确认出口 IP 是 VPS 的固定 IP,再继续下一步。
两种路线怎么选:不想折腾就选路线 A,买一条现成的静态住宅 IP 直接用;已经有 VPS、想长期自己掌控的选路线 B。两种路线都满足「固定」这个核心要求,差别只在成本与动手程度。想先搞懂 IP 类型再下手的,可以看站内这篇 IP 分类全解:住宅 IP、ISP IP、动态 IP、机房 IP,到底差在哪。
第二步:域名钉死,全部走同一条出口
这是最容易配错的一步。Claude 网页版和 Claude Code 运行时,访问的不只是 claude.ai 和 api.anthropic.com,还会拉取 CDN 资源、走 OAuth 认证、向上报错误监控与性能指标,加起来有十几个域名。任何一个没走代理,都会造成 DNS 泄露或地区不一致:比如监控上报用的 IP 和 Claude 请求的 IP 对不上,系统会直接把这次会话当作异常。
要钉死的域名清单
核心域名(必须走代理):
anthropic.comclaude.aiclaude.comclau.de(短链接跳转)claudemcpclient.com、claudemcpcontent.com(MCP 通信)claudeusercontent.com(用户内容和附件)
CDN 和认证:
cdn.anthropic.comanthropic.com.cdn.cloudflare.net(Cloudflare 节点)servd-anthropic-website.b-cdn.net(BunnyCDN)anthropic.auth0.com(OAuth 登录)
监控和数据上报:
sentry.io(错误监控)statsigapi.net(功能开关和 A/B 测试)browser-intake-us5-datadoghq.com(Datadog RUM 前端性能数据上报)
注意最后一条:browser-intake-us5-datadoghq.com 是一个完全独立的平级域名,与 datadoghq.com 并列,而不是它的子域名,中间是连字符 - 而不是点。DOMAIN-SUFFIX,datadoghq.com 这种后缀规则匹配不到它,必须单独写一条精确匹配。
分流规则怎么写
在 Mihomo / Clash 的 rules 里,把下面这组规则放在最前面,优先级高于 geosite:geolocation-!cn 这类通用规则,否则 Claude 的请求可能被分到不同的出口,甚至走了直连。把 Claude-Exit 换成你自己的固定出口策略组名:
rules:
  - DOMAIN-SUFFIX,anthropic.com,Claude-Exit
  - DOMAIN-SUFFIX,claude.ai,Claude-Exit
  - DOMAIN-SUFFIX,claude.com,Claude-Exit
  - DOMAIN-SUFFIX,clau.de,Claude-Exit
  - DOMAIN-SUFFIX,claudemcpclient.com,Claude-Exit
  - DOMAIN-SUFFIX,claudemcpcontent.com,Claude-Exit
  - DOMAIN-SUFFIX,claudeusercontent.com,Claude-Exit
  - DOMAIN-SUFFIX,cdn.anthropic.com,Claude-Exit
  - DOMAIN-SUFFIX,anthropic.auth0.com,Claude-Exit
  - DOMAIN-SUFFIX,sentry.io,Claude-Exit
  - DOMAIN-SUFFIX,statsigapi.net,Claude-Exit
  - DOMAIN,browser-intake-us5-datadoghq.com,Claude-Exit
IP 段和 ASN 兜底:域名规则失效时(DoH 加密了 DNS 解析、ECH 加密了 SNI、客户端用了新域名),基于 IP 的规则是最后一道防线:
  - IP-CIDR,160.79.104.0/21,Claude-Exit,no-resolve
  - IP-CIDR6,2607:6bc0::/32,Claude-Exit,no-resolve
  - IP-ASN,399358,Claude-Exit,no-resolve
配好后做分流测试,确认 claude.ai 和 anthropic.com 走的是同一个出口。软路由上做分流的具体做法,参考站内这篇 软路由分流:账号流量走住宅链,其他流量各走各的路。如果想把全屋设备都挂在同一套干净环境上,看这篇 软路由 + 链式代理 + 住宅 IP:让全屋设备共用一套干净环境。
第三步:堵住 DNS、WebRTC、IPv6 三处泄露
域名钉死了,泄露还没完。下面三处,配完逐项检查:
- DNS 走代理:系统 DNS 不要用本地运营商的,改走代理的 DoH。DNS 一旦泄露,真实属地直接暴露,前面钉死的域名等于白钉。改完做一次 DNS 泄露检测,确认解析结果里的 DNS 服务器属地与出口 IP 属地一致。
- 禁用 IPv6:IPv6 一旦直连,真实地址直接暴露。Mihomo 配置里加一行
ipv6 = false即可关掉。 - WebRTC 泄露:浏览器里的 WebRTC 会直接读出真实 IP。做一次 WebRTC 泄露检测,确认检测结果里只出现出口 IP,没有出现真实 IP。
三处都通过,才算这一步完成。
Claude Code 这样配
用 Claude Code 的,除了上面三步,还要把代理写进环境变量。官方文档支持用 HTTPS_PROXY 和 NO_PROXY 两个环境变量,也可以在 ~/.claude/settings.json 的 env 块里写。终端里这样设:
export HTTPS_PROXY=http://127.0.0.1:7890
export HTTP_PROXY=http://127.0.0.1:7890
export NO_PROXY="localhost,127.0.0.1"
把 127.0.0.1:7890 换成你自己的代理监听地址和端口。官方文档还提到一点:如果组织启用了 IP 白名单,bridge.claudeusercontent.com 也要与 claude.ai 和 api.anthropic.com 走同一个代理出口,不能单独走别的线。更多企业网络配置见 Claude Code 官方文档:https://code.claude.com/docs/en/network-config。
申请技巧
这几条是注册和使用阶段最容易踩的坑:
- 注册、登录、订阅沿用同一个出口:注册时用哪条出口,之后登录、订阅、日常使用就一直用这条。注册 IP、登录 IP、支付 IP 三者属地一致,信任分才稳。
- 必须换 IP 时,先看属地、再看间隔:非换不可的情况下,保证新旧 IP 属地不变,且间隔不低于 6 小时。跨国跳变是最危险的操作,一天内换 3 到 4 次、上午美国下午日本晚上新加坡,等于主动往风控上撞。
- 一号一环境:一个账号固定一台设备、一条出口。同一台设备上频繁切换多个 Claude 账号,或者多个设备登录同一个账号,都是明确的扣分行为。
- 别用机场共享节点跑 Claude:机场节点最大的问题是出口 IP 不稳定,你以为一直用美国节点,实际可能上午洛杉矶、下午东京、晚上新加坡。对风控系统来说,这就是账号在全球漂移。
- 家宽 IP 可以变,机房 IP 要固定:家里宽带那种偶尔变的 IP 问题不大,机房出口必须固定。不要用动态住宅 IP 跑 Claude,即使 IP 质量很高,频繁变更 IP 也会拉低账号的信任权重。
- 手机号只验自己的:注册要一个支持地区的手机号收短信,VoIP 号码、Google Voice、App 里生成的号码都会被拒,一个号码最多验证 3 个账号。
费用明细
| 项目 | 价格 | 备注 |
|---|---|---|
| Claude Pro | $20/月,月付;年付 $200,一次付清折合每月约 $17 | 官网定价,含 Claude Code |
| Claude Max | $100/月,只有月付 | 用量为 Pro 的 5 倍 |
| Claude Ultra | $200/月,只有月付 | 原 Max 20x 改名而来 |
| 静态 ISP IP(路线 A) | $7.99/30 天 | 以 Proxy302 标价为准,按 IP 与租期计费 |
| 自有 VPS 固定出口(路线 B) | 低价 VPS 约 $10/年起 | 另加中转节点费用,以实际账单为准 |
Claude 各档价格以官网定价页为准:https://claude.com/pricing。
FAQ
问:只用固定 IP 就一定不会被封吗?
不一定。静态 IP 只能说明地址相对固定,不能保证地址信誉、账号资格或使用行为符合平台要求。IP 只是风控的其中一个维度,账号行为、支付方式、设备指纹同样会被看。
问:已经在用的账号,现在换固定出口来得及吗?
来得及,但要按规矩换:新出口属地与旧出口一致,换完之后就固定下来不要再动。换完的头几天少做高频操作,让新环境先稳定下来。
问:免费版也需要配专用环境吗?
免费版一样会走同一套风控。IP 跳变、共享出口、DNS 泄露这些信号不分免费还是付费,配专用环境对所有档位都有用。
问:域名规则里只写 claude.ai 和 api.anthropic.com 够吗?
不够。CDN、OAuth 登录、监控上报这些域名一旦漏掉,就会造成「监控上报 IP 与请求 IP 对不上」的异常信号。按上面清单把十几个域名一次钉死,再加 IP 段和 ASN 兜底。
问:浏览器里用 Claude 和终端里用 Claude Code,环境要分开配吗?
不用分开,但要保证走同一条出口。浏览器走系统代理或 TUN 模式,Claude Code 走 HTTPS_PROXY 环境变量,两边出口 IP 必须一致,否则登录 IP 和调用 IP 对不上。
问:账号已经被封了,换个固定 IP 能解封吗?
不能。解封的唯一途径是走官方申诉流程,换 IP、换号都解不开。申诉时可以在申诉理由里写清楚自己已经把网络环境固定下来了,但能不能解封只由官方决定。
本站部分内容由网友投稿,转载仅为学习交流之目的,不代表 518 PORT 立场;版权归原作者所有。如有侵权、虚假或违法内容,请联系我们删除;本站不承担因转载内容产生的任何责任。