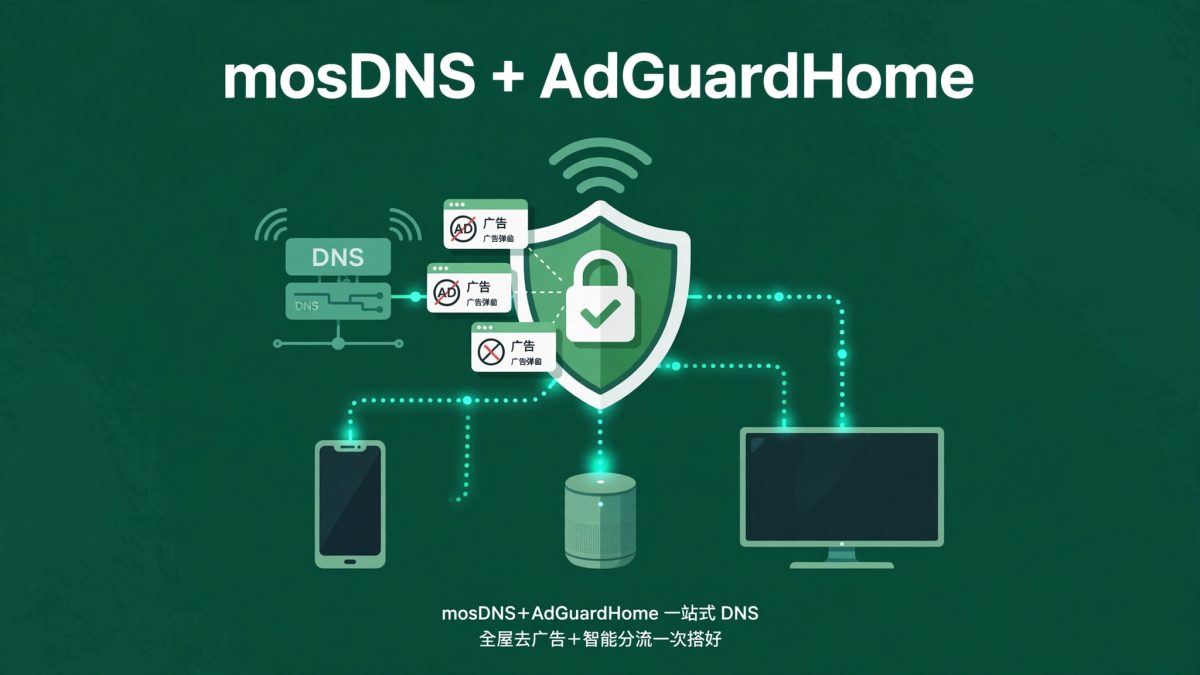

家里手机、电视、平板、智能音箱都在同一个 Wi-Fi 下,广告却各管各的:浏览器装了拦截插件,电视开屏广告照样弹,App 内广告照样刷。根治办法是把拦截做到 DNS 这一层:全屋设备不用装任何软件,域名解析这一步就把广告域名拦下来。再进一步,用 mosDNS 做智能分流,国内域名走本地运营商解析、海外域名走加密上游,一次解决去广告、分流、 anti-污染三件事。
结论先说清楚:AdGuard Home 监听 53 端口做全屋入口,负责去广告、统计和面板;它把干净的请求交给监听 127.0.0.1:5335 的 mosDNS,mosDNS 按规则分流到不同上游做加密解析。两款软件都免费开源,装在一台旁路由或旧电脑上,全屋一次生效,软件费用 0 元。
数据流一览:全屋设备 → AdGuard Home(53 端口,去广告+日志)→ mosDNS(5335 端口,分流+缓存)→ 国内上游(阿里 223.5.5.5、腾讯 119.29.29.29)或加密上游(Google / Cloudflare DoH)
mosDNS 是什么,AdGuard Home 是什么
AdGuard Home 是一款全屋广告拦截 DNS 服务器,由 AdGuard 团队开发,基于 Go 语言,配置集中在一个 YAML 文件里。它拦截广告和跟踪器的原理很直接:设备发起 DNS 查询时,它先对照过滤规则,命中广告域名的直接返回空结果或 NXDOMAIN,干净的请求再转发给上游解析。它自带 Web 面板(查询日志、统计、按客户端管理)、DNS 重写、内置 DHCP、DoH / DoT / DoQ 加密 DNS。截至 2026 年 11 月 11 日核实,最新稳定版为 v0.107.80(v0.107.78 为 2026 年 7 月的稳定版)。官方仓库:github.com/AdguardTeam/AdGuardHome。
mosDNS 是一款插件化 DNS 转发器,同样用 Go 编写,作者 IrineSistiana。它的强项不是拦截,而是「按规则把查询分发给不同的上游」:支持 UDP / TCP / DoT / DoH / DoQ 上游、缓存、按域名或 IP 匹配分流、屏蔽 IPv4/IPv6 请求、把应答 IP 写入 ipset / nftables。截至 2026 年 11 月 11 日核实,当前版本为 v5.3.4(v5 分支,2026 年 1 月更新)。官方仓库:github.com/IrineSistiana/mosdns。
为什么要组合用,而不是只装一个
只装 AdGuard Home 也能去广告,但它分流能力弱:上游要么并行查询取最快结果,要么按域名写少量规则,扛不住「国内直连、海外加密」这种成规模的分流需求。只装 mosDNS 也能分流和屏蔽广告域名,但它没有可视化面板,查某台设备解析了什么、误拦了哪个域名,都得翻日志。
组合之后各取所长:
| 分工 | AdGuard Home | mosDNS |
|---|---|---|
| 对外端口 | 53,全屋唯一入口 | 127.0.0.1:5335,只接 AdGuard Home |
| 核心职责 | 去广告、跟踪拦截、查询日志、面板 | 分流选路、缓存加速、加密上游 |
| 配置方式 | Web 面板点选 | YAML 配置文件 |
| 适合人群 | 不想写配置文件的用户 | 愿意折腾分流规则的用户 |
一个原则必须先定死:全屋只留一个组件监听 53 端口,另一个用非标准端口做上游,否则两个服务抢端口、互相回环,DNS 直接瘫痪。本文按 AdGuard Home 占 53、mosDNS 用 5335 来部署。
安装前准备
部署位置二选一,优先选你已有的设备,不用新买硬件:
- 旁路由 / 软路由:刷了 OpenWrt 的设备最顺手,AdGuard Home 和 mosDNS 都有 OpenWrt 安装路线。旁路由怎么接、怎么设网关,见本站这篇:OpenWrt 软路由分流设置。
- 旧电脑 / 树莓派 / 迷你主机:装 Debian / Ubuntu,用 Docker 或二进制部署,24 小时开机即可。
准备清单:
- 一台能 24 小时开机的设备,内存 512MB 以上、剩余磁盘 200MB 以上。
- 设备的固定局域网 IP,例如 192.168.1.2,DHCP 里给它做静态分配,避免重启后 IP 变了全屋断网。
- 路由器管理权限,用来改 DHCP 下发的 DNS。
- SSH 工具,能连上这台设备。
安装步骤
第 1 步:处理端口冲突,先让 53 端口空出来
OpenWrt 默认跑着 dnsmasq,占着 53 端口。先把它让出来:
uci set dhcp.@dnsmasq[0].port='0'
uci commit dhcp
/etc/init.d/dnsmasq restart
Linux 服务器则是 systemd-resolved 占 53,处理办法是停掉它并改掉 /etc/resolv.conf 的软链接(Ubuntu / Debian 适用):
sudo systemctl stop systemd-resolved
sudo systemctl disable systemd-resolved
装完之后用 ss -tulpn | grep 53 确认 53 端口已经空闲,再往下走。
第 2 步:安装 AdGuard Home
三条路线按设备选一条即可,装完效果一样。
路线 A:官方一键脚本(Linux 服务器 / 软路由通用)
curl -s -S -L https://raw.githubusercontent.com/AdguardTeam/AdGuardHome/master/scripts/install/install.sh | sh -s -- -v装完执行 ./AdGuardHome -s install 注册为系统服务,开机自启。
路线 B:Docker(群晖、飞牛、Linux 服务器通用)
services:
  adguardhome:
    image: adguard/adguardhome:v0.107.80
    container_name: adguardhome
    restart: unless-stopped
    volumes:
      - ./work:/opt/adguardhome/work
      - ./conf:/opt/adguardhome/conf
    ports:
      - "53:53/tcp"
      - "53:53/udp"
      - "3000:3000/tcp"
      - "80:80/tcp"
docker compose up -d路线 C:OpenWrt 软件包(25.12 用 apk,24.10 及更早版本用 opkg)
apk update
apk add adguardhome
/etc/init.d/adguardhome enable
/etc/init.d/adguardhome start
OpenWrt 25.12 及以上版本,配置文件在 /etc/adguardhome/adguardhome.yaml。
第 3 步:跑通 AdGuard Home 初始化向导
- 浏览器打开
http://设备IP:3000,进入初始化向导。 - 管理界面监听地址选「所有接口」,DNS 服务器监听地址选「所有接口」,端口保持 53。
- 设置管理员账号密码,记牢。
- 向导最后一步会让你填上游 DNS:先填一个能用的公共 DNS,例如
223.5.5.5,保存。这一步只是让向导跑通,上游稍后改成 mosDNS。
向导完成后管理面板在 80 端口。先别急着改全屋 DNS,在面板「设置 → DNS 设置」里把「上游 DNS 服务器」改成:
127.0.0.1:5335这就是把 AdGuard Home 的上游指向 mosDNS 的关键一步。保存后 AdGuard Home 暂时查不到结果是正常的,因为 mosDNS 还没装。
第 4 步:安装 mosDNS
Docker 路线(推荐,版本跟着官方镜像走):
services:
  mosdns:
    image: irinesistiana/mosdns:v5.3.4
    container_name: mosdns
    restart: unless-stopped
    volumes:
      - ./mosdns:/etc/mosdns
    ports:
      - "127.0.0.1:5335:5335/tcp"
      - "127.0.0.1:5335:5335/udp"
    command: start -c /etc/mosdns/config.yaml -d /etc/mosdns
二进制路线(OpenWrt / Linux 通用):
- 到 mosDNS 官方 Releases 页下载对应架构的压缩包(x86_64 选 amd64,树莓派选 arm64)。
- 解压得到
mosdns一个二进制文件,放到/usr/bin/。 - 启动命令(官方 wiki 写法):
mosdns start -c /etc/mosdns/config.yaml -d /etc/mosdns- 注册为系统服务、开机自启:
mosdns service install -d /etc/mosdns -c /etc/mosdns/config.yaml
mosdns service start
OpenWrt 用户也可以用 wiki 列出的 LuCI 界面 luci-app-mosdns(github.com/sbwml/luci-app-mosdns),图形化改配置,不用手写 YAML。
第 5 步:写 mosDNS 分流配置文件
在 /etc/mosdns/config.yaml 写入以下配置。这份配置按官方 wiki 的 v5 示例结构编写:先在 sequence 里定义处理流程,再由 udp_server / tcp_server 在 127.0.0.1:5335 接请求。
log:
  level: info

plugins:
  - tag: main
    type: sequence
    args:
      # 命中广告域名列表,直接返回 NXDOMAIN 屏蔽
      - matches:
          - qname &./adblock.txt
        exec: reject 3
      # 查缓存,命中直接返回
      - exec: cache 1024
      - matches:
          - has_resp
        exec: accept
      # 命中国内域名列表,走本地运营商 DNS
      - matches:
          - qname &./cn-domains.txt
        exec: forward 223.5.5.5
      # 其余域名走加密上游
      - exec: forward https://dns.google/dns-query

  - type: udp_server
    args:
      entry: main
      listen: 127.0.0.1:5335

  - type: tcp_server
    args:
      entry: main
listen: 127.0.0.1:5335三个列表文件放在同一目录(/etc/mosdns/)下:
adblock.txt:广告域名列表,oisd 的基础列表可直接下载使用,下载地址见其官网 dbl.oisd.nl/basic,官方 wiki 的配置示例引用的就是这份列表。cn-domains.txt:国内域名列表,可从 v2fly 的 domain-list-community 仓库获取 geosite 数据后导出。- 上游地址按需替换:国内上游可用阿里
223.5.5.5、腾讯119.29.29.29;加密上游可用 Googlehttps://dns.google/dns-query、Cloudflarehttps://cloudflare-dns.com/dns-query。
写完配置重启 mosDNS:
docker restart mosdns
# 二进制部署则执行
mosdns service restart
第 6 步:接管全屋 DNS,做连通测试
- 登录主路由,在 DHCP 设置里把下发的 DNS 改成 AdGuard Home 所在设备的固定 IP(例如 192.168.1.2)。
- 全屋设备重新连接 Wi-Fi,或等 DHCP 租约续期。
- 在电脑上测试:
nslookup google.com
nslookup doubleclick.net
第一条应正常返回解析结果,第二条是广告域名,应返回空结果或 NXDOMAIN,代表去广告已生效。再打开 AdGuard Home 面板「查询日志」,能看到全屋设备的实时查询记录,代表整条链路已跑通。
分流与去广告规则
去广告规则订阅
AdGuard Home 自带默认过滤规则,装完即生效。在「过滤器 → DNS 封锁清单」里可以追加订阅,官方规则源在 AdGuard 官方过滤规则页。建议的组合:
| 规则 | 作用 | 来源 |
|---|---|---|
| AdGuard DNS filter | 通用广告、跟踪拦截 | AdGuard Home 自带 |
| AdGuard 移动广告过滤器 | App 内广告 | 官方过滤规则页 |
| anti-AD | 国内 App、视频站广告补强 | anti-ad.net |
| oisd basic | 轻量全量广告域名表 | dbl.oisd.nl/basic |
规则不是越多越好:每多一份订阅,AdGuard Home 启动时多加载一份列表,低内存设备会变慢。先加 2–3 份,面板统计里被拦截比例稳定在 5%–15% 就是正常水平,比例过高先查误拦。
分流规则怎么写才准
分流只看两条线:
- 国内域名走本地上游:解析快、结果准,视频、购物、银行类域名都在这条线。
- 其余域名走加密上游:DoH 加密查询,防篡改、防污染。
容易踩的坑:
- AAAA 记录也要分流:只分流 A 记录不管 AAAA,IPv6 环境下域名可能绕过分流走另一条线。mosDNS 的
prefer_ipv4/prefer_ipv6插件可按需屏蔽一侧请求。 - geosite 数据要定期更新:域名归属会变,新域名上线后旧列表认不出来,就会走错上游。每月更新一次
cn-domains.txt。 - 不要在 AdGuard Home 和 mosDNS 两边各写一套分流:分流只在 mosDNS 一处做,AdGuard Home 只负责拦截和转发,两边都写规则迟早打架。
远程上游走代理(可选)
大陆用户切勿使用,请遵守当地法律法规,限海外用户使用。
如果你的网络环境里远程上游需要经代理访问(例如把 DoH 查询走链路代理),做法是让 mosDNS 的 remote 上游指向代理的本地监听端口,而不是在 AdGuard Home 里改。代理链路本身的搭建方法见本站这篇:链式代理+住宅 IP 搭建指南。注意两点:mosDNS 的转发插件支持 DoH / DoT / DoQ 上游,但不支持直接填 SOCKS5 代理地址,代理要先在本地暴露一个 DNS 转发入口;另外远程上游一旦经代理,解析延迟会上升,只把必须走代理的域名放进这条线,其余仍走直连。
费用明细
| 项目 | 费用 |
|---|---|
| AdGuard Home | 0 元(GPL-3.0 开源) |
| mosDNS | 0 元(GPL-3.0 开源) |
| 过滤规则订阅 | 0 元(均为公开免费规则) |
| 硬件(沿用已有旁路由 / 旧电脑 / 树莓派) | 0 元新增 |
| 硬件(另购迷你主机,估算) | 约 200–600 元,以实际售价为准 |
| 合计(已有设备) | 0 元 |
电费是唯一持续成本:一台旁路由常年开机每月约 2–5 度电。域名、证书、订阅服务一律不需要花钱。
如果手头没有现成设备、又想顺手搭一台低价 VPS 做远程节点,可以参考本站这篇实测:莱卡云马来西亚 VPS 测评。
优化技巧
1. 缓存是提速的关键。 mosDNS 的 cache 1024 会把解析结果缓存起来,同一域名第二次查询直接返回,延迟从几十毫秒降到 1 毫秒以内。缓存条目数按设备内存调,512MB 设备设 1024–2048 即可,设太大反而占内存。
2. 优先用 DoT 而不用 DoH 做远程上游。 DoT(tls://dns.google)比 DoH 少一层 HTTP 封装,握手更快;DoH 的优势是能混在 HTTPS 流量里,抗干扰更强。只求快选 DoT,只求稳选 DoH。
3. 给不同设备设不同策略。 AdGuard Home 支持按客户端分组:孩子的平板开「家长控制」屏蔽成人域名,电视单独关掉部分会误拦视频贴片广告的规则,IoT 设备单独看查询日志。分组在「设置 → 客户端设置」里做,不用另起服务。
4. 误拦先查日志再放行。 某个 App 打不开、某张图片加载不出来,先到 AdGuard Home「查询日志」里搜这个 App 的域名,找到被拦的那条,点「解除封锁」放行,再把域名加进「自定义过滤规则」白名单。不要一出问题就关掉整个去广告。
5. 定期更新三样东西。 每月做一次:更新 mosDNS 的 geosite / 域名列表、更新 AdGuard Home 的过滤规则订阅(面板里点更新即可)、检查 AdGuard Home 和 mosDNS 有没有新版本。规则越新,误判越少。
6. 做好配置备份。 AdGuard Home 的配置在 AdGuardHome.yaml,mosDNS 的配置在 config.yaml,两份文件复制一份存好。设备重装、换机时直接拷回去,十分钟恢复,不用重新走一遍向导。
常见问题
AdGuard Home 装完打不开 3000 端口向导?
先查端口占用:ss -tulpn | grep 3000,确认没有其他服务占用;再查防火墙放行 3000 端口。Docker 部署要确认 compose 里映射了 3000:3000。向导只在首次启动出现,跑完一次后管理面板改走 80 端口。
改完 DHCP 全屋断网了,怎么排查?
按顺序查三处:AdGuard Home 进程在不在(docker ps 或 service adguardhome status);mosDNS 在不在(docker ps 或 mosdns 进程);AdGuard Home 上游是不是填了 127.0.0.1:5335 且 mosDNS 监听的正是 5335。最常见的是 mosDNS 没起来,AdGuard Home 转发无门,全屋查询超时。
dnsmasq 和 AdGuard Home 抢 53 端口怎么办?
两个服务不能同时占 53。按第 1 步把 dnsmasq 的端口设为 0 让出 53,重启 dnsmasq。如果改完 OpenWrt 自身解析出问题,在 AdGuard Home 的「上游 DNS」里确认填的是 mosDNS,同时把 OpenWrt 的 /etc/resolv.conf 指向上游公共 DNS 做兜底。
去广告把正常网站拦了,怎么放行?
到 AdGuard Home「查询日志」找到被拦的域名,点「解除封锁」。如果同一域名反复被拦,把它写进「设置 → DNS 设置 → 自定义过滤规则」,用 @@||域名^ 的语法放行,例如 @@||example.com^。
mosDNS 启动报错说插件找不到?
mosDNS 按配置文件顺序初始化插件,sequence 调用的插件必须在它之前定义。检查 config.yaml 里 forward、cache 这类被调用的插件是否写在 main sequence 前面,顺序错了就会初始化失败。
只想去广告,不想折腾分流,可以只装 AdGuard Home 吗?
可以。跳过第 4、5 步,把 AdGuard Home 的上游直接填公共 DNS(例如 223.5.5.5、https://dns.google/dns-query),全屋去广告照样生效。日后想加分流,再补装 mosDNS、把上游改成 127.0.0.1:5335 即可,不用重装 AdGuard Home。
AdGuard Home 和 mosDNS 哪个更占资源?
实测经验:AdGuard Home 常驻内存约 30–80MB,mosDNS 约 10–30MB(不加载百万级域名表时)。两者加起来不到 100MB,512MB 内存的旁路由跑起来没有压力。加载 oisd full 这类百万级域名表会让 mosDNS 启动时多占内存,低内存设备用 basic 列表即可。
本站部分内容由网友投稿,转载仅为学习交流之目的,不代表 518 PORT 立场;版权归原作者所有。如有侵权、虚假或违法内容,请联系我们删除;本站不承担因转载内容产生的任何责任。